#ACTUALIDAD · El directo · Estados Unidos
Caídas bancarias: lo que la avería de Chase en EE. UU. le recuerda a Haití, después de Capital Bank
Por NAGO News
4 min de lectura
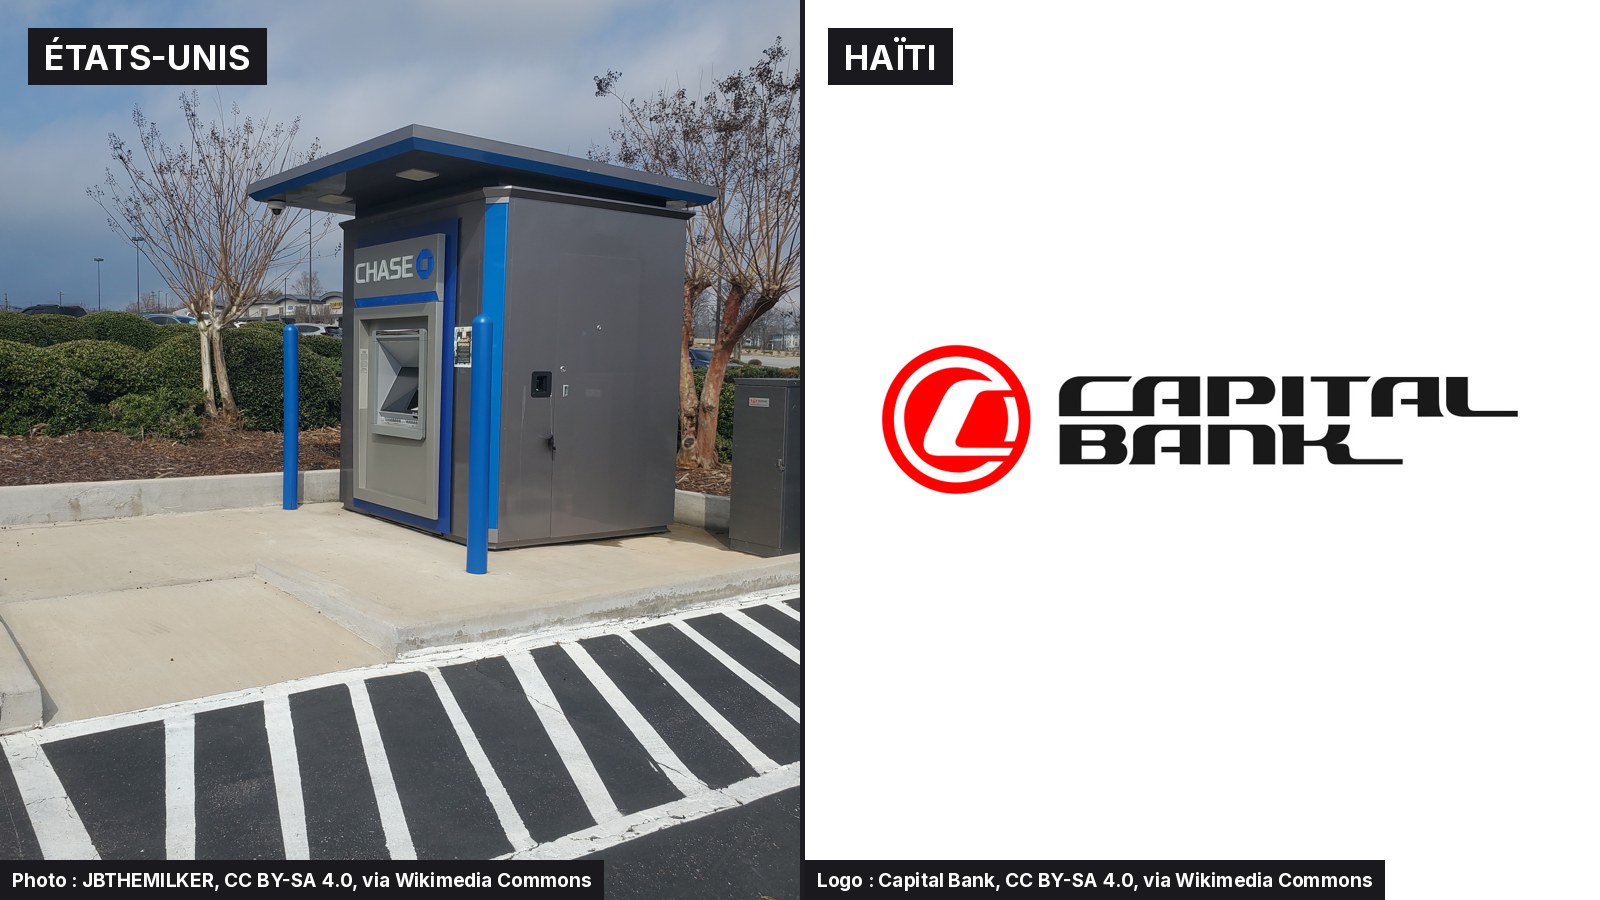
Miles de clientes de bancos estadounidenses no pudieron acceder con normalidad a sus cuentas en línea el lunes 16 de noviembre. Los reportes señalaban a JPMorgan Chase, Wells Fargo, Bank of America, Truist y U.S. Bank. Según Chase, donde se originó el problema, se trató de «un error de software en un sistema de hardware local», y no de un ciberataque. «No es un problema sistémico», precisó su portavoz.
En Haití, la avería recuerda las semanas difíciles que vivieron los clientes de Capital Bank en octubre. El banco nunca habló públicamente de otra cosa que de un «incidente técnico». Esto es lo que está establecido, lo que no, y lo que bancos y clientes pueden hacer.
En Estados Unidos: una avería en Chase, retrasos en otros bancos
Chase indicó que algunas transacciones tardaban «más de lo habitual», pero que los clientes seguían teniendo «acceso a sus cuentas y fondos». El banco dijo que quería resolver el problema antes del final del día. En una sucursal de Washington, un empleado contó que los problemas empezaron hacia las 10 de la mañana y se resolvieron poco después de las 3 de la tarde; sin embargo, no se había anunciado oficialmente un restablecimiento completo al momento de la publicación.
U.S. Bank afirmó que sus propios sistemas «no estaban directamente afectados», pero que sus clientes que envían o reciben pagos por Zelle con otro banco podían sufrir retrasos. La empresa que opera Zelle aseguró que su red estaba «plenamente operativa». La avería llega tras una caída de Microsoft el jueves y una falla del control aéreo el viernes; nada indica que estos incidentes estén relacionados.
En Haití: lo que se sabe de la avería de Capital Bank
Los problemas de Capital Bank comenzaron el 2 de octubre. El banco habló primero de «trabajos informáticos» y luego de un «incidente técnico» que afectaba el acceso a sus servidores de aplicaciones, que lo conectan con su sistema central. Las sucursales cerraron y la banca en línea y algunos cajeros automáticos dejaron de funcionar; las tarjetas de crédito y prepago seguían funcionando, según el banco.
El 7 de octubre, Capital Bank aplazó la reapertura progresiva de sus sucursales, explicando que las verificaciones tardaban más de lo previsto y que completarlas era «esencial para una reanudación segura». El 19 de octubre, 17 de sus 27 sucursales habían reabierto y las transferencias por el sistema interbancario SPIH se habían reanudado. El banco afirma que los datos de sus clientes no se vieron afectados. Durante la avería, algunos clientes dijeron que no podían retirar dinero ni cobrar su salario.
El 5 de octubre, sitios de vigilancia en ciberseguridad informaron de que el grupo de ransomware LockBit 5.0 reivindicaba un ataque contra Capital Bank. Esa reivindicación no ha sido verificada de forma independiente —figuraba como «pendiente de verificación»— y el banco nunca ha confirmado una intrusión; habla de un «incidente técnico» y afirma que los datos de sus clientes no se vieron afectados.
Lo que no se sabe: Capital Bank no ha dado públicamente otra explicación que el «incidente técnico», y NAGO no encontró ningún anuncio fechado que confirme el restablecimiento completo de Capital Bank Online.
Lo que exige el BRH
El 19 de octubre, sin nombrar a ninguna institución, el Banco de la República de Haití (BRH) recordó que ninguna institución financiera del país está autorizada a negociar con ciberdelincuentes que exigen un rescate. Pide a los bancos activar sus planes de contingencia y de continuidad de actividades ante un incidente, y luego reforzar sus sistemas según las conclusiones del análisis técnico.
Su circular 126 exige a las instituciones afectadas proteger la confidencialidad, la disponibilidad y la integridad de los datos, asegurar la trazabilidad de las operaciones, realizar auditorías informáticas internas y externas y preparar un plan de contingencia antes de cualquier incidente: quién interviene, cómo limitar los daños y en qué orden restablecer los servicios. En Estados Unidos, la guía de continuidad de los reguladores bancarios (FFIEC) insiste también en sistemas de respaldo probados y en una comunicación regular con los clientes durante una avería.
Lo que pueden hacer los clientes
Guardar algo de efectivo para unos días. Tener un segundo medio de pago, por ejemplo una cuenta o tarjeta en otro banco, o una billetera móvil. Seguir solo los canales oficiales del banco (sucursales, páginas verificadas, el número impreso en la tarjeta). Y desconfiar de los mensajes que aprovechan una avería: un banco nunca pide una contraseña, un PIN ni un código recibido por SMS. Ante la duda, llamar al banco a su número oficial.
Artículo corregido el 16 de noviembre de 2026.
Vídeos
Para ver ahora.
Reporting by AP (via WTAP), « Chase, Wells Fargo, Bank of America, US Bank among banks experiencing outages » (16 nov. 2026)
Fox Business, « Chase online banking outage hits thousands as transactions delayed » (16 nov. 2026)
Breachsense, « Capital Bank data breach » (revendication LockBit non vérifiée, 5 oct. 2026)
SOCRadar, Ransomware Intelligence, « Capital Bank SA » (statut : revendiqué)
Le Nouvelliste, « La BRH alerte sur l'ampleur du phénomène des cyberattaques » (oct. 2026)
Juno7, « Cybersécurité en Haïti : que prévoit la circulaire 126 de la BRH ? » (nov. 2026)
FFIEC, IT Examination Handbook, « Business Continuity Management »
FTC, « How To Recognize and Avoid Phishing Scams »
NAGO, « Capital Bank reporte à nouveau la réouverture des succursales » (8 oct. 2026)
Photo : JBTHEMILKER, « Chase Bank ATM », CC BY-SA 4.0, Wikimedia Commons
Logo : Capital Bank, CC BY-SA 4.0, Wikimedia Commons
Por NAGO News
Comentarios 0